
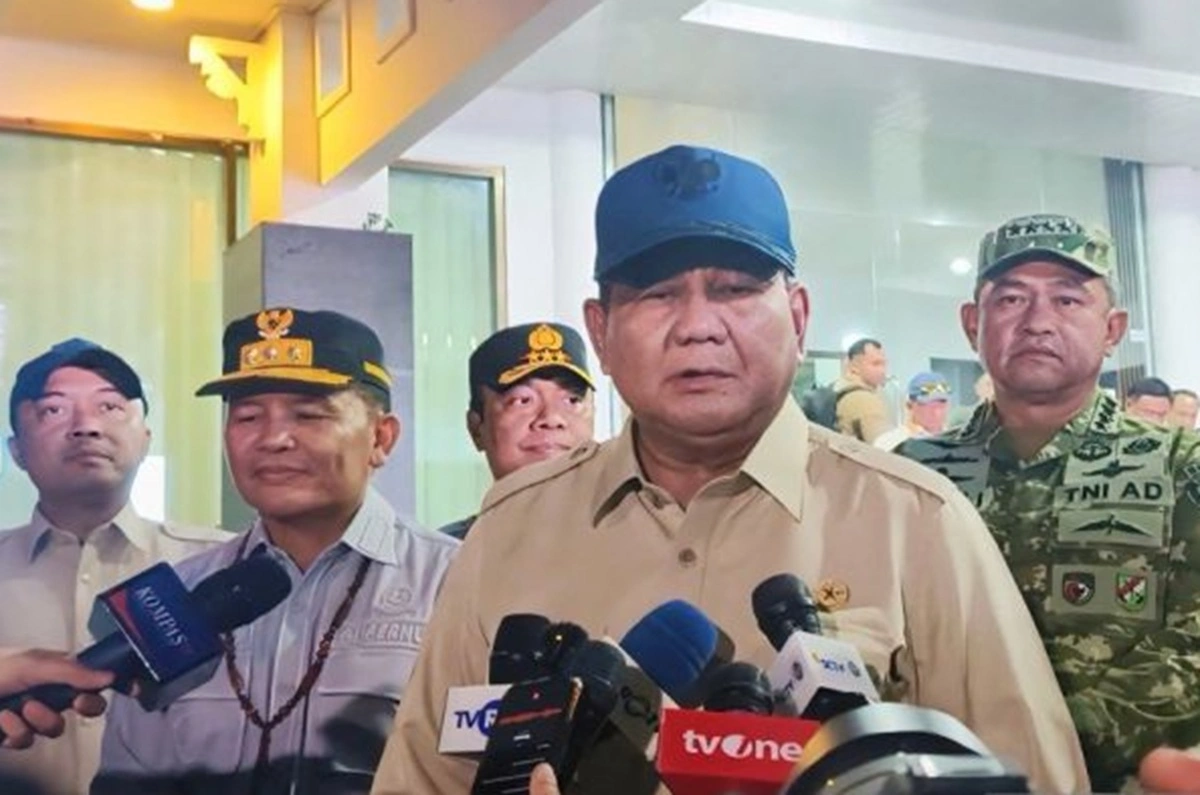
ASIAWORLDVIEW – Dunia keamanan siber Indonesia kembali diguncang. Bareskrim Polri mengungkap dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto yang berlangsung dalam rentang waktu 2025 hingga 2026. Kejadian ini berlangsung sekitar dua tahun, menyentuh langsung jantung infrastruktur telekomunikasi negara.
Kasus ini bukan sekadar perkara hukum, melainkan sinyal merah serius bagi tata kelola sistem intersepsi nasional, khususnya Lawful Interception Management System (LIMS) yang seharusnya menjadi instrumen penegakan hukum dengan prosedur ketat dan pengawasan berlapis.
“Memasukkan nomor ke dalam LIMS seharusnya tidak bisa dilakukan sembarang pengguna. Ada beberapa titik yang perlu diperiksa penyidik,” sebut Chairman Lembaga Riset Keamanan Siber Indonesia (CISSReC), Dr. Pratama Persadha, pada Rabu (4/11/2026) mengutip InfoPublik.
Ia melihat dari sisi keamanan siber, kasus ini memperlihatkan kelemahan pada kontrol akses, otorisasi, dan pengawasan internal. Hal itu berarti dalam keamanan siber yang sehat, setiap entri nomor ke sistem intersepsi semestinya melewati kontrol akses berlapis, audit trail yang tidak bisa dihapus, serta otorisasi berjenjang.
Baca Juga: Hadapi Ancaman Komputer Kuantum, Indonesia Kembangkan Sistem Keamanan Digital Baru
Fakta bahwa nomor-nomor itu bisa masuk tanpa verifikasi menunjukkan adanya kegagalan kontrol akses — entah karena lemahnya mekanisme otentikasi, absennya segregasi peran, atau lemahnya pengawasan terhadap siapa saja yang memiliki hak administrasi sistem.
Sistem LIMS yang seharusnya bekerja dengan presisi dan akuntabilitas tinggi justru diduga difungsikan sebagai mesin pengawasan luas — sebuah distorsi fungsi yang berpotensi menghancurkan kepercayaan publik terhadap infrastruktur telekomunikasi nasional.
Perkara ini mulai terungkap pada Oktober 2026 ketika terdapat dugaan upaya menghapus file hasil penyadapan yang tersimpan di sistem LIMS. Aksi penghapusan tersebut diketahui petugas yang kemudian membuat laporan polisi pada 30 Oktober 2026. Dari sisi forensik digital, upaya penghapusan data justru menjadi bukti yang berbicara sendiri: log sistem, metadata, dan jejak akses sering kali meninggalkan artefak yang sulit dibersihkan sepenuhnya.
Penyidik pun memeriksa sedikitnya 10 saksi dan 3 ahli, serta mengamankan barang bukti elektronik berupa 11 telepon seluler, satu iPad, dan empat flashdisk — kombinasi perangkat yang menunjukkan betapa berlapisnya jalur data yang diduga digunakan.
Hasil penyidikan mengarah pada penetapan tiga tersangka berinisial LSP, ASN, dan EH, dengan tuduhan penyadapan tanpa prosedur sah, akses ilegal terhadap sistem elektronik, serta penghapusan data elektronik untuk menghilangkan jejak. Bareskrim menegaskan penyadapan itu tidak dilakukan dalam rangka penegakan hukum yang diatur undang-undang maupun Peraturan Kapolri.
Kasus ini menjadi sorotan nasional karena menyangkut keamanan komunikasi kepala negara dan dugaan penyalahgunaan fasilitas intersepsi milik institusi negara. Bagi ekosistem techno, momentum ini semestinya menjadi pemicu audit menyeluruh: penguatan otentikasi multifaktor, penerapan logging yang immutable, pemisahan fungsi administratif dan operasional, serta pengawasan independen terhadap setiap permintaan intersepsi.
Proses hukum masih berjalan dan tuduhan penyidik akan diuji di pengadilan, tetapi satu hal yang tak terbantahkan: kepercayaan publik terhadap sistem intersepsi nasional kini dipertaruhkan, dan pemulihannya hanya bisa dimulai dari transparansi serta pembenahan arsitektur keamanan yang nyata.

